Listen to the article
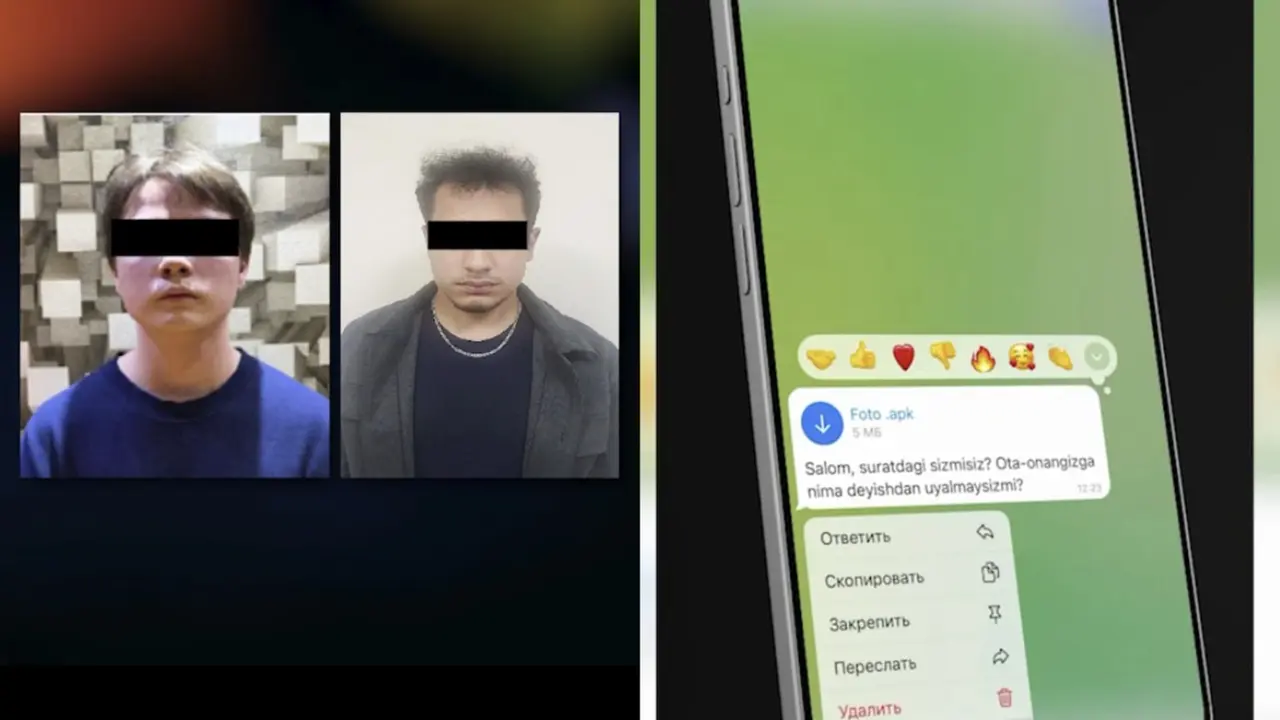
В Ташкенте задержаны двое мужчин, которым предъявлены обвинения в создании и распространении вредоносного программного обеспечения: следствие установило, что они использовали поддельные версии известных узбекских брендов для хищения данных банковских карт и захвата аккаунтов Telegram у потенциально тысяч граждан.
Сотрудники отдела по борьбе с киберпреступностью Управления внутренних дел города Ташкента совместно с сотрудниками Службы государственной безопасности в рамках общенациональной профилактической кампании Xavfsiz va Sog’lom Yurt («Безопасная и здоровая Родина») провели обыск по месту жительства первого подозреваемого и изучили его компьютер и мобильные устройства. Было установлено, что он рассылал пользователям Telegram вредоносные APK-файлы и фишинговые ссылки, собирая персональные данные, номера телефонов и реквизиты банковских карт. Кроме того, он распространял фишинговые ссылки с логотипами популярной развлекательной программы Omad Show и налоговых органов — бренды были выбраны, по версии следствия, для придания сообщениям видимости легитимности и обмана получателей с целью получения учётных данных их аккаунтов Telegram. Анализ транзакций показал, что на его счёт поступило в общей сложности 2 795,13 USDT — что эквивалентно примерно 33,4 миллиона сумов — в криптовалюте, после чего средства были переведены на другие банковские карты.
В ходе операции был также изучен iPhone 15 Pro Max второго подозреваемого. По данным следствия, он изготавливал вредоносные APK-файлы через скрытые интернет-сайты. Цифровая криминалистическая экспертиза зафиксировала на устройстве двенадцать транзакций с совокупным оборотом 4 202 USDT, что составляет около 50,2 миллиона сумов.
Масштаб предполагаемого ущерба
По предварительным оценкам, деятельность обоих мужчин могла затронуть тысячи людей по всему Узбекистану, однако точное число пострадавших пока не установлено. Следствие утверждает, что аресты предотвратили дальнейший ущерб для неустановленного числа потенциальных жертв. Все устройства и цифровые записи были официально задокументированы в присутствии независимых понятых в соответствии с процессуальными требованиями.
Обоим подозреваемым предъявлены обвинения по части 2 статьи 278-6 Уголовного кодекса, предусматривающей ответственность за создание, распространение или использование вредоносного программного обеспечения. В отношении каждого из них избрана мера пресечения в виде заключения под стражу. Расследование продолжается.